
GitHub: https://github.com/Lee-xeo/Claude-Cage
官网:https://lee-xeo.github.io/Claude-Cage/
文档:https://lee-xeo.github.io/Claude-Cage/docs/
如果你也在用 Claude,大概率经历过这种状态:手里备着两三个代理节点,浏览器开无痕,时区语言来回切换,每次看到 “Your account has been disabled” 的邮件提醒都心里一紧。折腾本身还在其次,真正让人疲惫的是那种失控感——你不知道哪一次 IP 跳变、哪一个环境指纹的细节,就会让账号成为封号潮里的一个数字。
Anthropic 在 2025 年下半年封禁了约 145 万个账号,同期 5.2 万次申诉里只有 1700 次被推翻。中国大陆始终在“不支持地区”名单上,2025 年 9 月服务条款进一步收紧后,连通过 OAuth 接入第三方工具的使用路径也被批量清理。这不是“小心一点就能避开”的问题,而是一个结构性的环境错配:你在一台日常使用的电脑上,用着日常的网络和浏览器,试图让 Claude 的流量看起来来自另一个地方,而任何一个环节的疏漏都可能成为触发风控的理由。

Claude-Cage 做的事情,用一句话概括就是:把 Claude 相关的整套工作环境,从你的主机上完整地切出去,装进一个专门的笼子里。这个笼子是一台轻量虚拟机,里面的网络、时区、语言、浏览器指纹都由 Cage 接管,和你本机的日常身份彻底脱钩。
它到底切断了什么
最核心的切断发生在网络层。Cage 内部的全部公网 IPv4 TCP 流量强制走你选定的代理节点,DNS 解析也走同一条隧道,代理不可用时环境直接保持离线,没有直连回退。这意味着不存在“代理临时挂了,流量悄悄走本地网络出去”的窗口期。在允许外网之前,Cage 还会跑一轮网络与隔离检查,检查不通过就暂停联网,直到你把代理或环境配置修好。对于把“绝不泄露真实出口 IP”当作底线的人来说,这个设计的意义在于:安全边界不依赖你的手动操作是否始终正确,而是由工具本身兜住的。
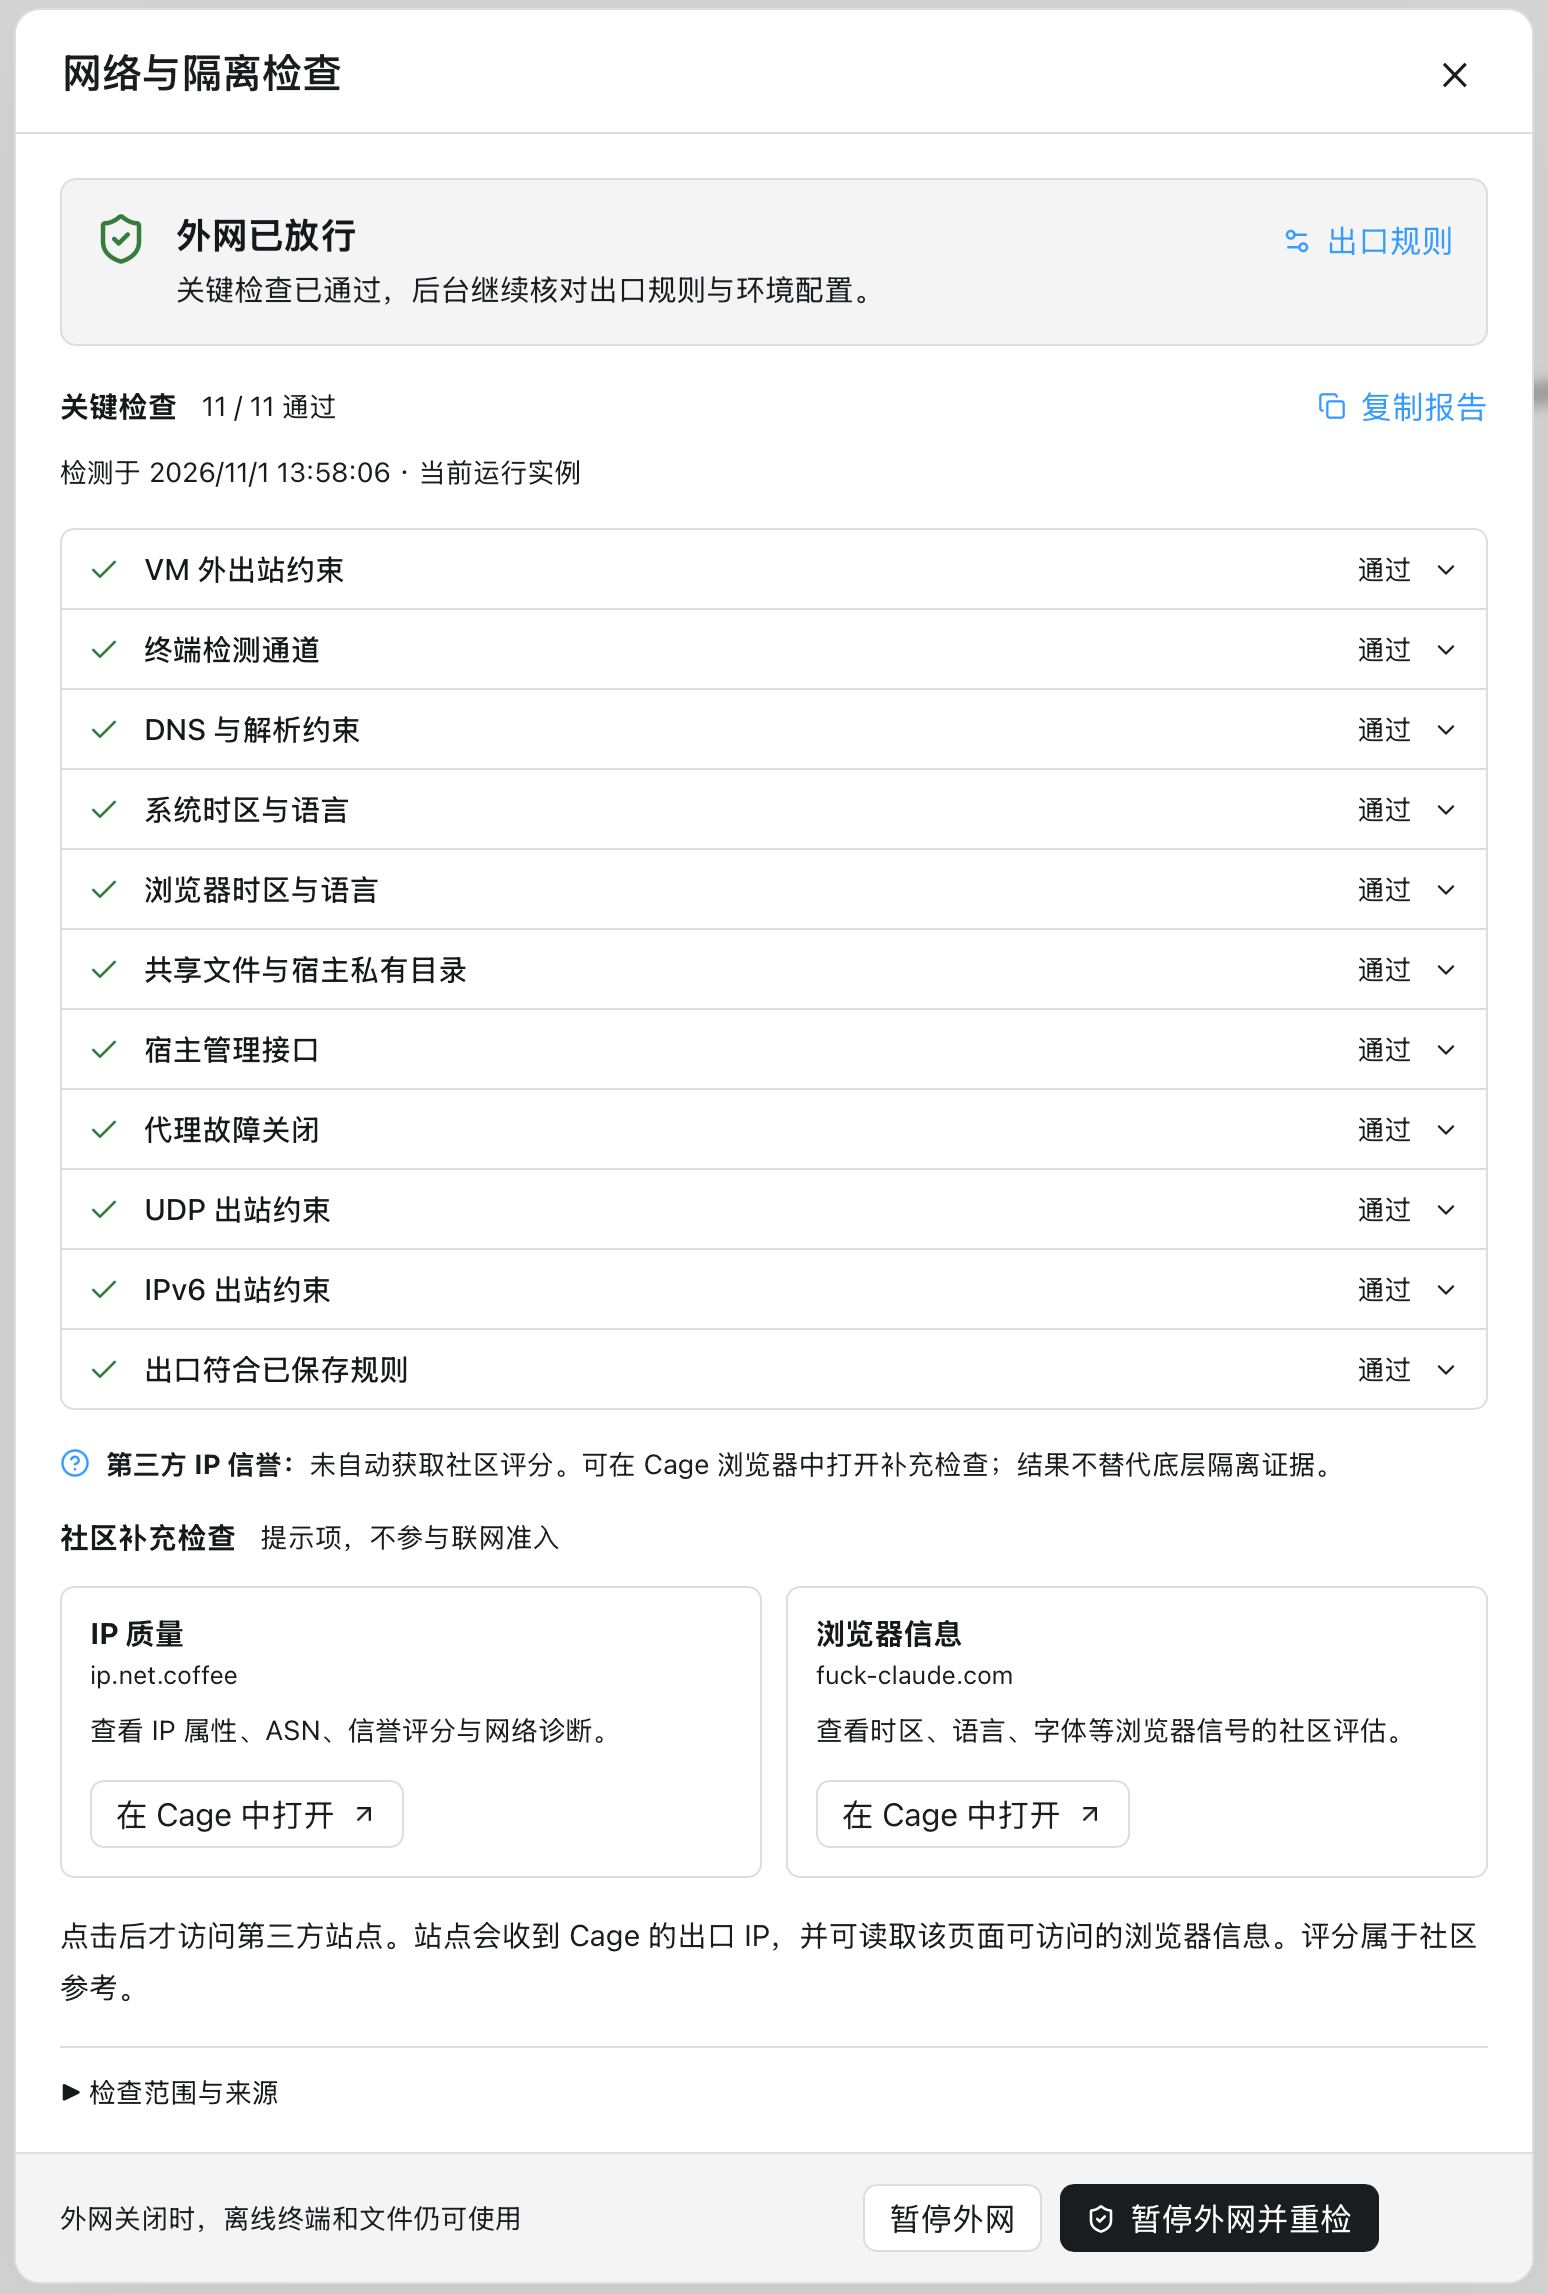
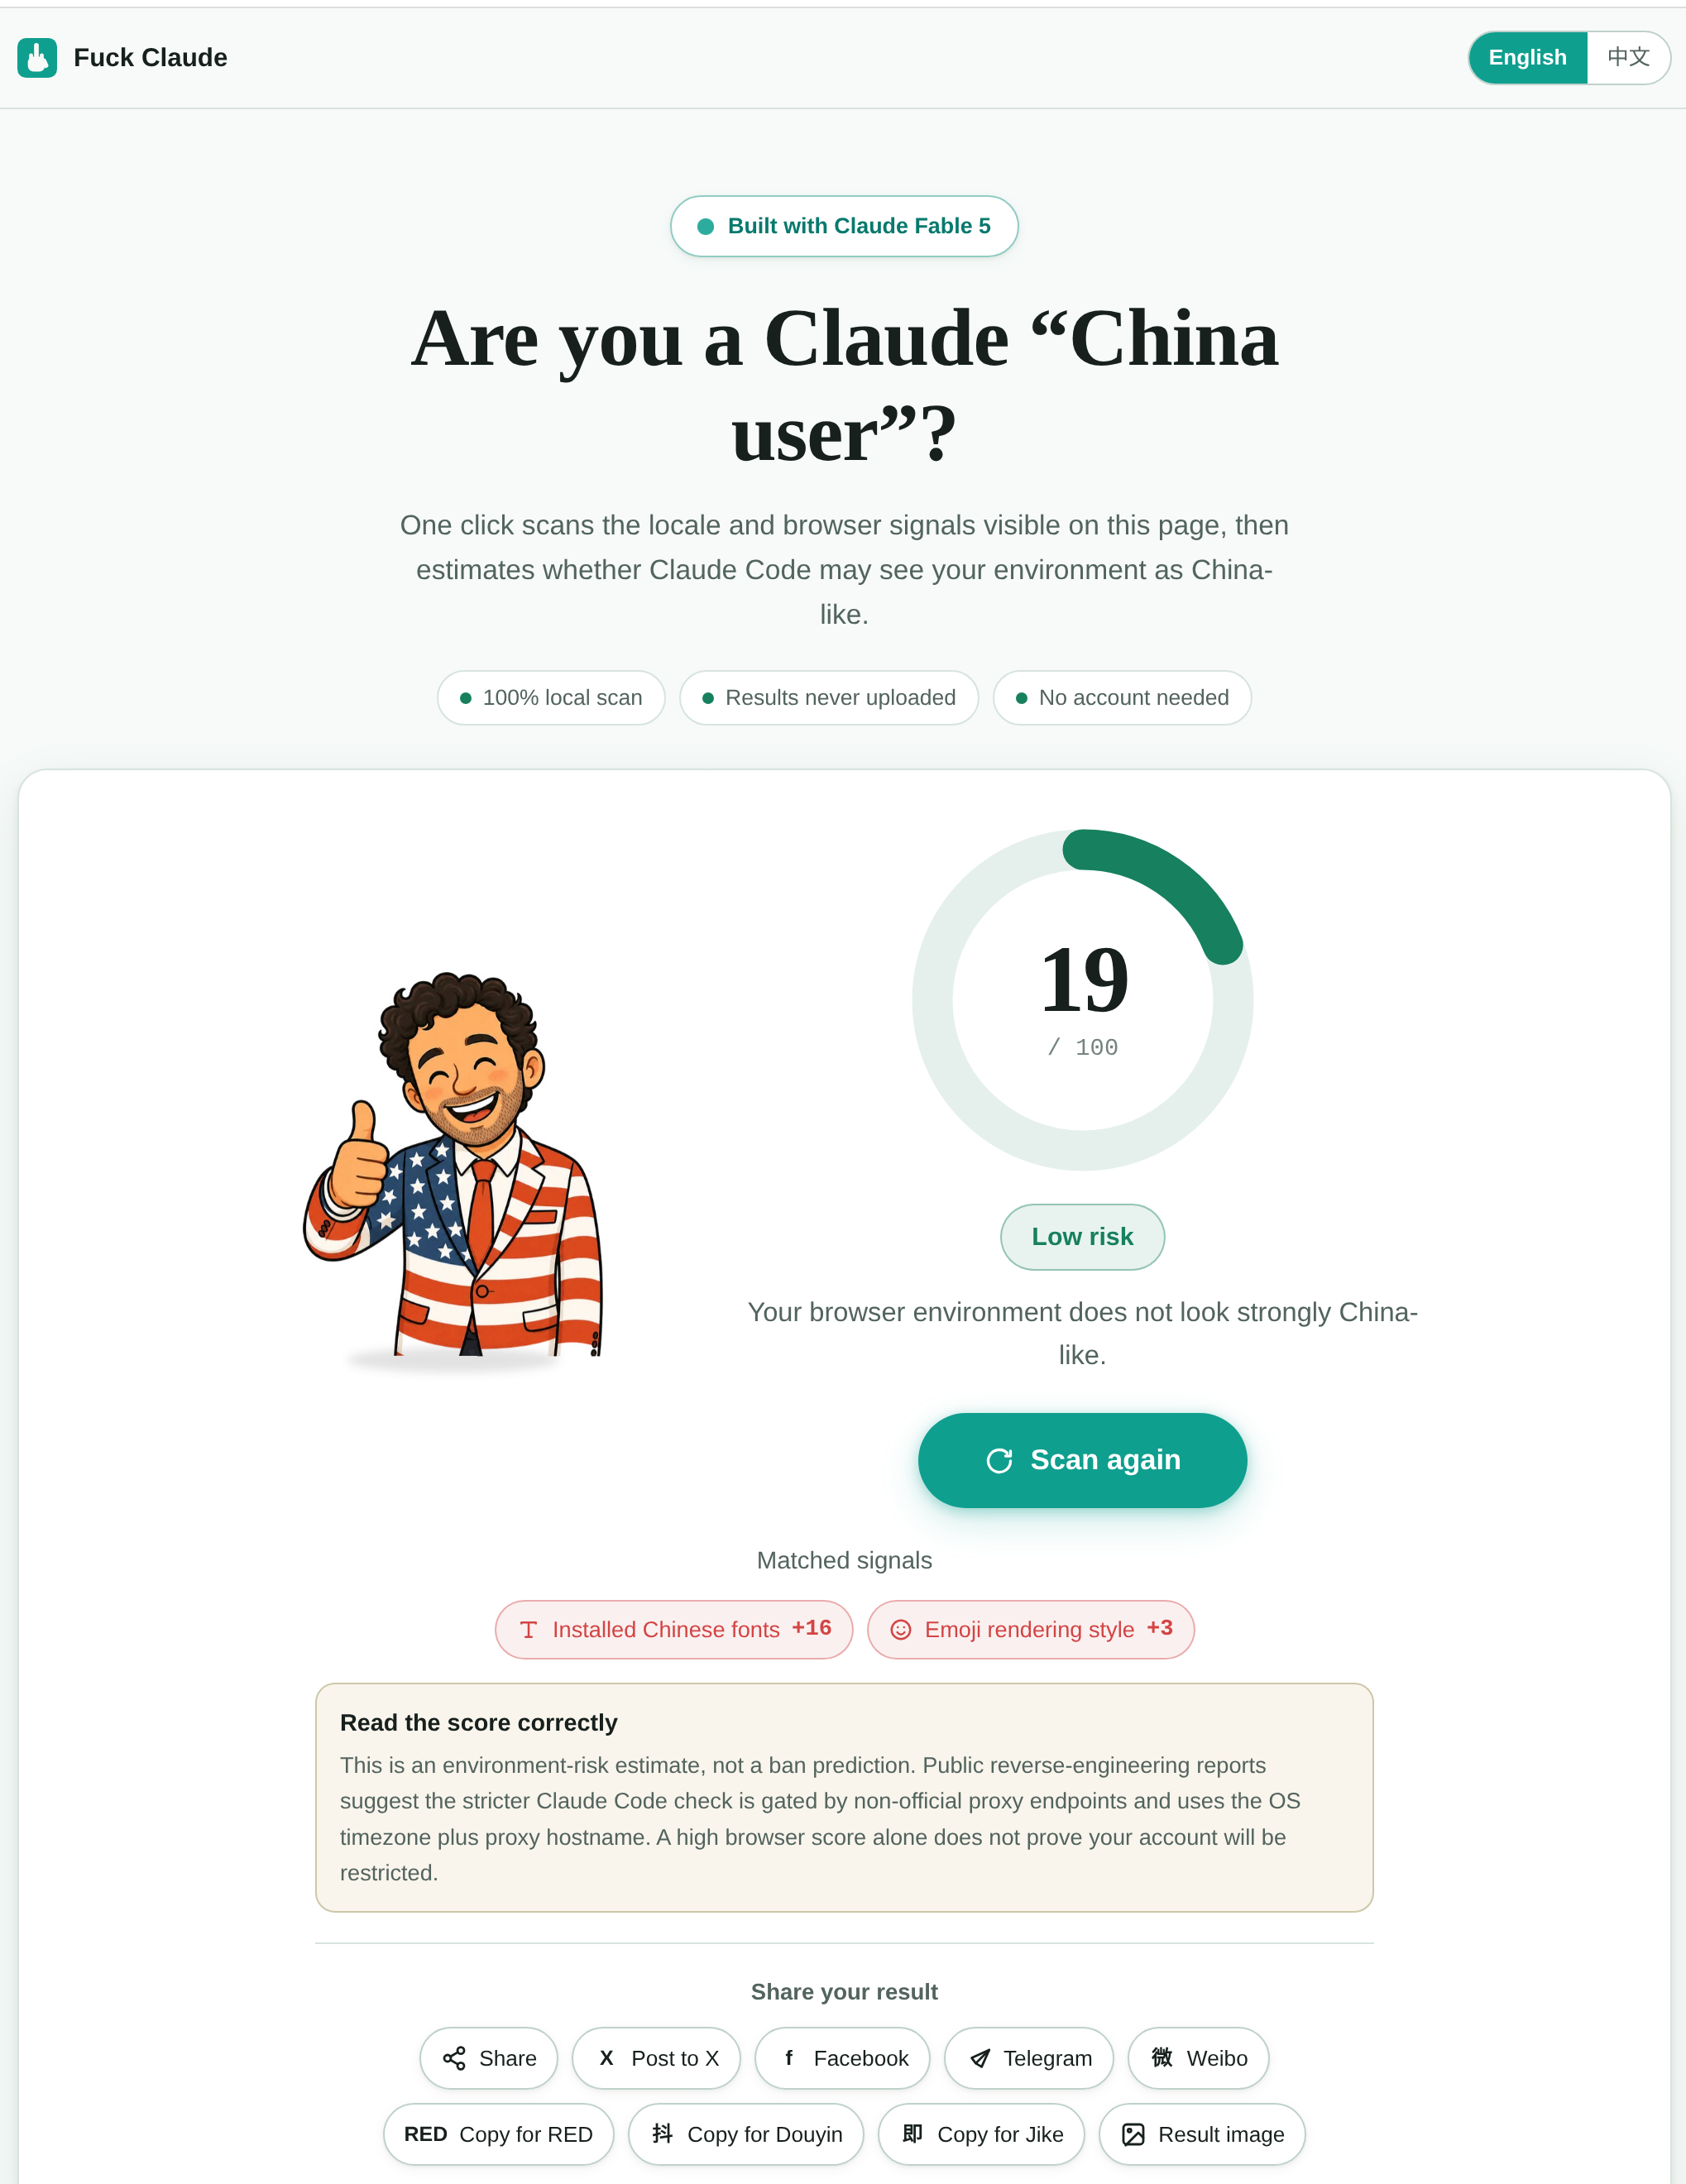
指纹隔离是另一条线。Cage 会管理虚拟机内部的时区、语言等环境参数,并支持与代理 IP 自动同步。你在主机上的浏览器 Cookie、SSH 密钥、Claude 登录态不会被自动导入笼子,共享范围被限定在明确打开的项目文件夹。这减少的不只是配置负担,更是一种常见的 credential bleed 风险:你不必再靠记忆去保证“哪个东西该带进去、哪个东西不该带进去”。
不是所有人都需要它,但这几类人会很舒服
如果你只有一个 Claude 账号、一条稳定的代理线路、平时只在一台固定电脑上使用,Claude-Cage 的虚拟机开销和配置成本可能确实超出了实际收益。但有几类场景,它解决的是真实存在的摩擦。
多账号管理是其中之一。 Claude-Cage 支持管理多个 Claude Code 订阅,查看额度、为新会话分配账号,并在明确授权后切换账号接续历史。配合网络和指纹的隔离,不同账号之间的环境串扰被压到了最低。对于靠 Claude Code 吃饭、同时持有多个订阅来控制额度和任务分配的开发者来说,这比手动切换浏览器 profile 和代理规则要干净得多。
移动端接续和远程部署是另外两个被低估的能力。 你可以用手机配对电脑,接续 Claude Code 对话、审批工具调用,或者操作远程浏览器和 Claude Desktop。也可以把环境通过 SSH 部署到自己的 Linux VPS 上,让工具、任务和数据留在服务器,不需要 KVM 或额外的图形化远程桌面。这些功能指向的是同一个方向:把“运行 Claude 的环境”从一个绑死在特定物理机上的东西,变成一个可以按需放置、按需接入的独立单元。
技术上的取舍:为什么是虚拟机,而不是沙箱
社区里有一种声音是:轻量沙箱(bubblewrap、Docker 等)内存占用更低、启动更快,为什么 Claude-Cage 选了虚拟机这条路。答案藏在隔离的强度需求里。
沙箱隔离的是文件系统和部分系统调用,适合“防止 Claude Code 误删文件”这个级别的防护。但 Claude-Cage 要处理的是网络出口和浏览器指纹的完整替换,这要求对整个网络栈拥有控制权。虚拟机提供了独立的网络命名空间和完整的访客操作系统,Cage 才能在内部强制代理路由、阻断直连回退、同步时区语言,而不依赖宿主系统的配合。底层用的是 Lima(macOS/Linux 访客)和 gVisor tap-vsock 网络,代理核心是 Mihomo。代价是资源占用比沙箱方案更高,换来的是一层沙箱无法提供的、与主机网络身份的物理级切割。
怎么开始,以及一句诚实的提醒
项目在 GitHub 上以 MIT 协议开源,用 Go 编写,两周左右拿到了约 2.4k 星标,macOS、Windows、Linux 都有对应的安装包。上手路径很短:准备好你自己的代理节点,把 README 里的安装指令发给手边的 AI agent,让它帮你装好并把 Cage 的代理指向 Clash 或 Mihomo 的对应节点即可。
但有一句话值得放在最后:Claude-Cage 是一个操作层面的隔离工具,不是合规层面的解决方案。 它不改变你的账号所在地区在 Anthropic 服务条款中的法律地位,也不消除使用行为本身的风险。它的价值在于把“环境一致性”这件事从人的记忆和自律中剥离出来,交给工具去保证——让你在每次打开 Claude 的时候,至少不用再为代理有没有配错、指纹有没有对齐而分神。
把 Claude 关进笼子,不是因为不信任它,而是因为你想把有限的注意力留给真正值得投入的事情:和它一起把东西做出来,而不是反复收拾环境。